Installer Mili sur Windows, macOS ou Linux
De la page de téléchargement à votre première connexion sécurisée : un installateur signé, sur du matériel qui vous appartient.
Mili s’installe avec un simple téléchargement. L’installateur vérifie votre machine, met en place son propre moteur de conteneurs, télécharge le moteur Mili et le démarre. Sans spécialiste, et sans compte Docker.
Tout s’exécute sur du matériel qui vous appartient. L’inférence des modèles est routée vers la passerelle GenAI de Mili; vos données, conversations et identifiants restent sur votre machine.
Configuration matérielle
Mili fonctionne aisément sur du matériel d’affaires moderne. Prévoyez une machine généreuse : le moteur de conteneurs reçoit une large part des ressources du système pour laisser l’agent travailler.
| Composant | Minimum | Recommandé |
|---|---|---|
| Système d’exploitation | macOS 26+ sur Apple Silicon · Windows 10 version 1803 ou plus récent · Linux (presque toutes les distributions), sur Docker Engine · Raspberry Pi 4/5 (64-bit) | — |
| Virtualisation | Prise en charge de la virtualisation requise (Windows et Linux) | — |
| Mémoire (RAM) | 8 Go | 16 Go ou plus |
| Processeur | 4 cœurs | 8 cœurs |
| Disque libre | 20 Go | 40 Go ou plus |
| Réseau | HTTPS sortant pour le téléchargement unique du moteur (environ 1,2 Go) et l’inférence | — |
La RAM et le disque déterminent ce que l’agent peut faire. 8 Go est le plancher : plus la machine dispose de mémoire et d’espace disque libre, plus l’agent peut en traiter à la fois et plus il est rapide. Dimensionnez les deux selon le type de charge de travail que vous confierez à l’agent.
Ports et réseau
Mili écoute localement sur un seul port et communique en HTTPS. Aucun port entrant ne doit être ouvert sur Internet pour un usage normal.
| Port | Direction | Rôle |
|---|---|---|
5001 | Entrant (local) | L’application web Mili en HTTPS à https://localhost:5001 |
443 | Sortant | Inférence via la passerelle GenAI de Mili, téléchargement du moteur et mises à jour |
8080 | Sortant (optionnel) | Connexion à un Serveur de gestion Mili, si l’agent est géré de façon centralisée |
Installer Mili
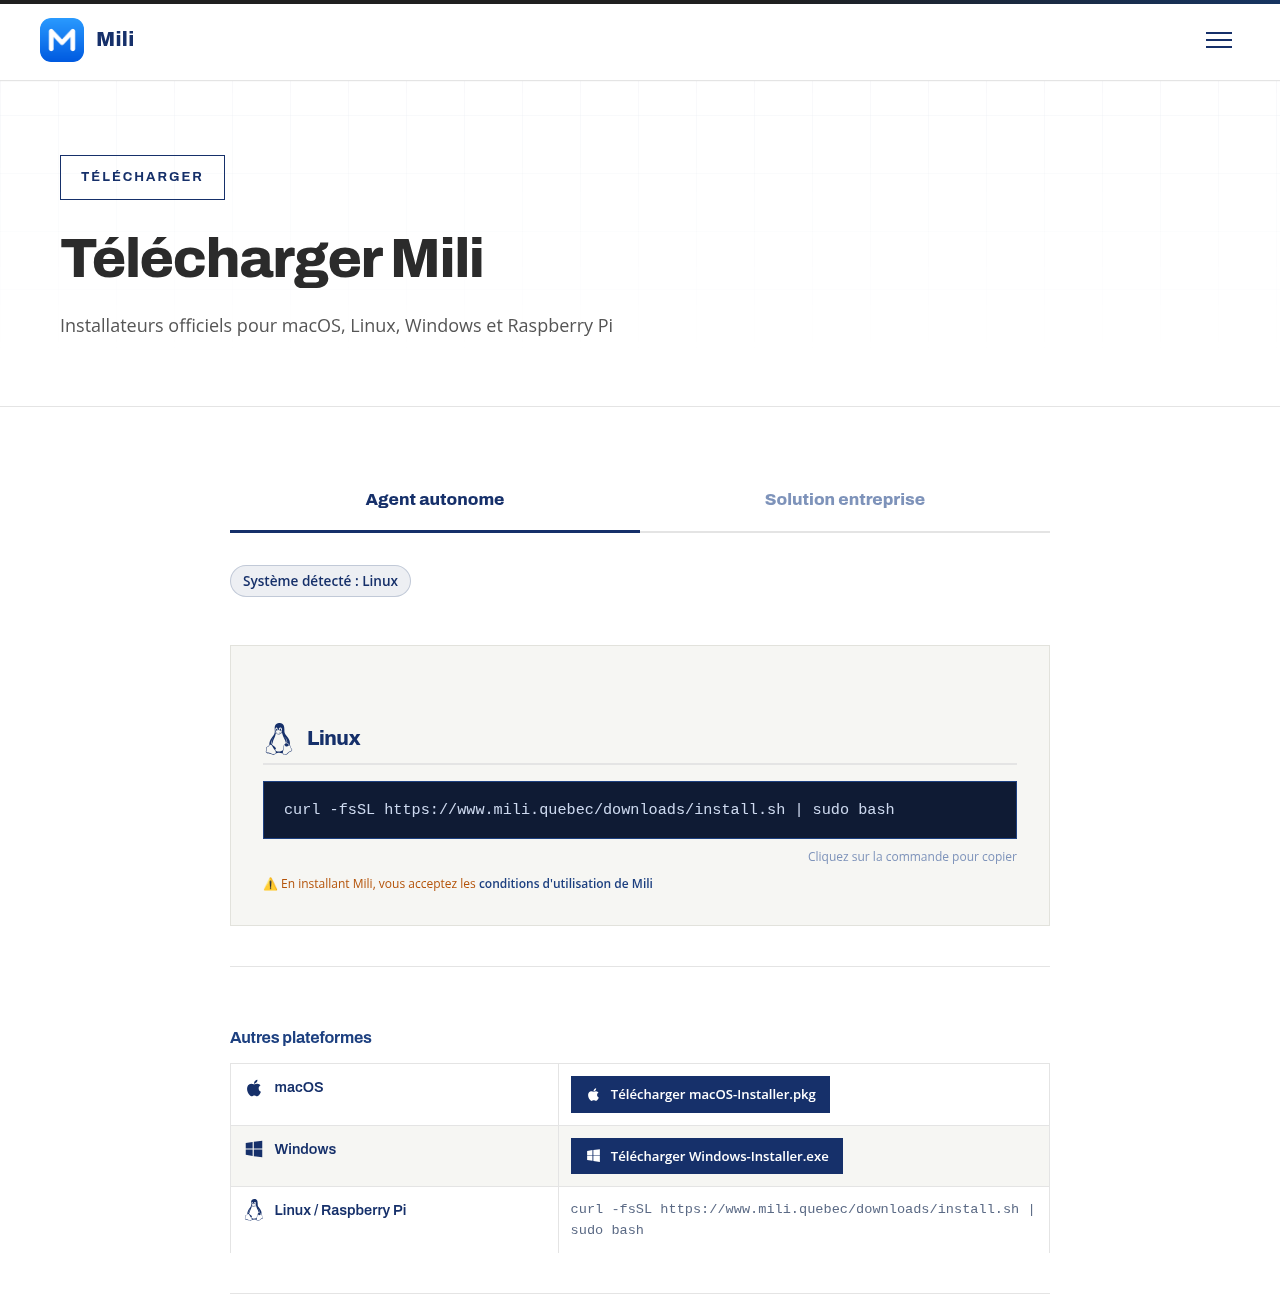
Téléchargez l’installateur pour votre système, puis double-cliquez dessus : il vérifie votre machine, met en place son propre moteur de conteneurs, télécharge le moteur Mili et le démarre.
Exécuter l’installation
macOS
Téléchargez l’installateur, puis double-cliquez sur le fichier .pkg et suivez l’assistant. L’installation est par utilisateur : aucun administrateur requis.
Double-cliquez sur le fichier téléchargé pour lancer l’installation.
Installe dans /Users/<vous>/mili et exécute un profil Colima dédié nommé mili avec son propre socket. Toute installation Docker Desktop ou Colima existante reste intacte.
Linux · Raspberry Pi
Ouvrez un terminal, collez et appuyez sur Entrée (votre mot de passe sera demandé).
Installe dans /opt/mili et utilise le Docker de l’hôte (installé automatiquement s’il est absent).
Windows
Téléchargez l’installateur, puis double-cliquez sur le fichier .exe et suivez l’assistant. L’installation s’exécute en tant qu’administrateur.
Double-cliquez sur le fichier téléchargé pour lancer l’installation.
Windows exécute le moteur Mili dans une distribution WSL2 dédiée nommée mili-engine; Docker Desktop n’est pas utilisé. Si WSL2 n’est pas activé, l’installateur l’active et demande un redémarrage, puis poursuit automatiquement.
install.sh et install.ps1 restent disponibles pour les utilisateurs avancés et les déploiements GPO/MDM à l’échelle de la flotte : curl -fsSL https://www.mili.quebec/downloads/install.sh | bash (macOS/Linux) et irm https://www.mili.quebec/downloads/install.ps1 | iex (Windows).Première connexion
Quand l’installateur a terminé, ouvrez Mili dans votre navigateur : https://localhost:5001
NET::ERR_CERT_AUTHORITY_INVALID). C’est normal : Mili sécurise la connexion avec un certificat créé sur votre propre machine. Comme l’adresse est votre ordinateur, il est sûr de continuer. Cliquez sur Avancé, puis Continuer vers localhost.Créez votre compte administrateur
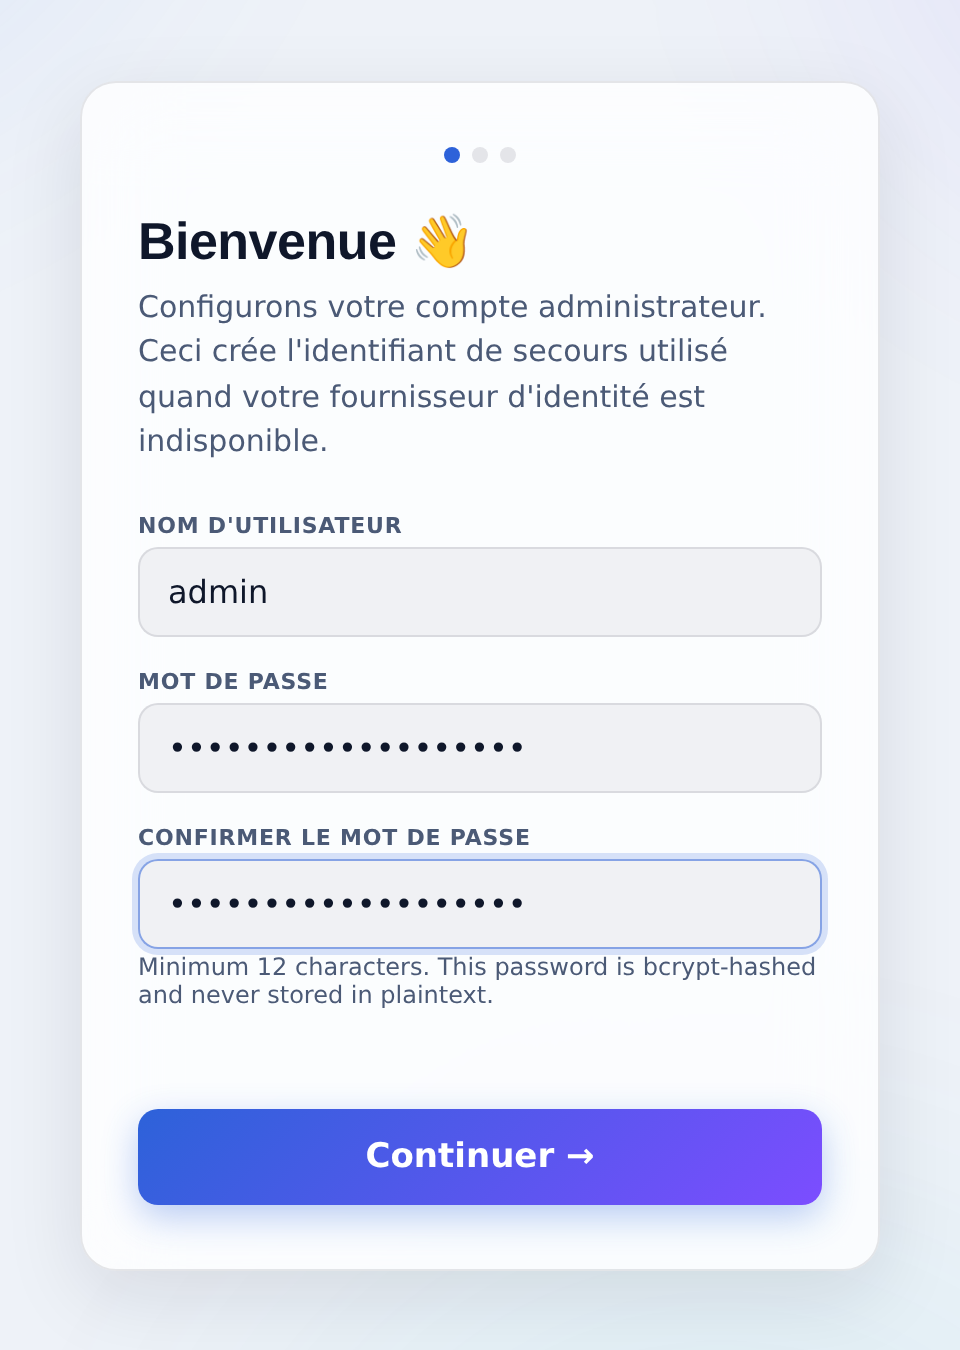
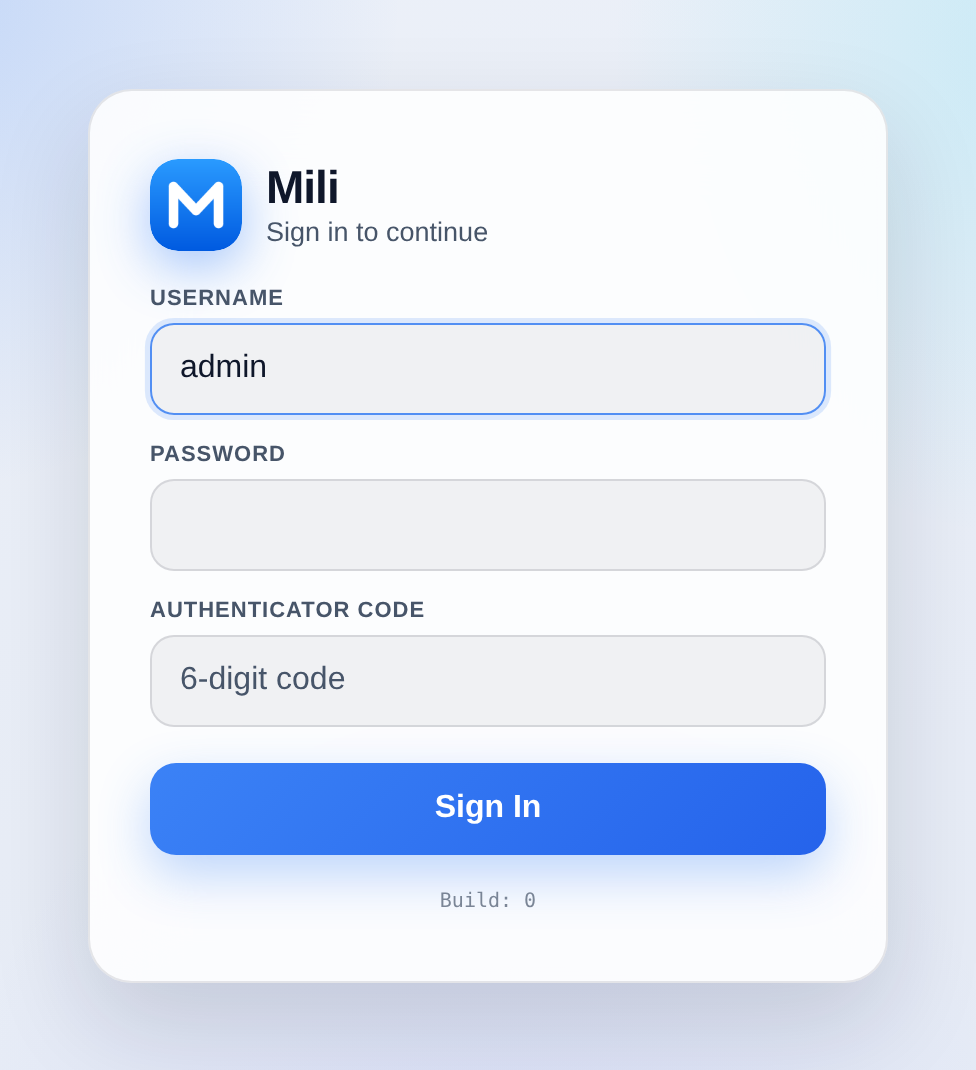
Au premier lancement, Mili ouvre un assistant en trois étapes. Choisissez un nom d’utilisateur (par défaut admin) et un mot de passe d’au moins 12 caractères, puis confirmez-le.
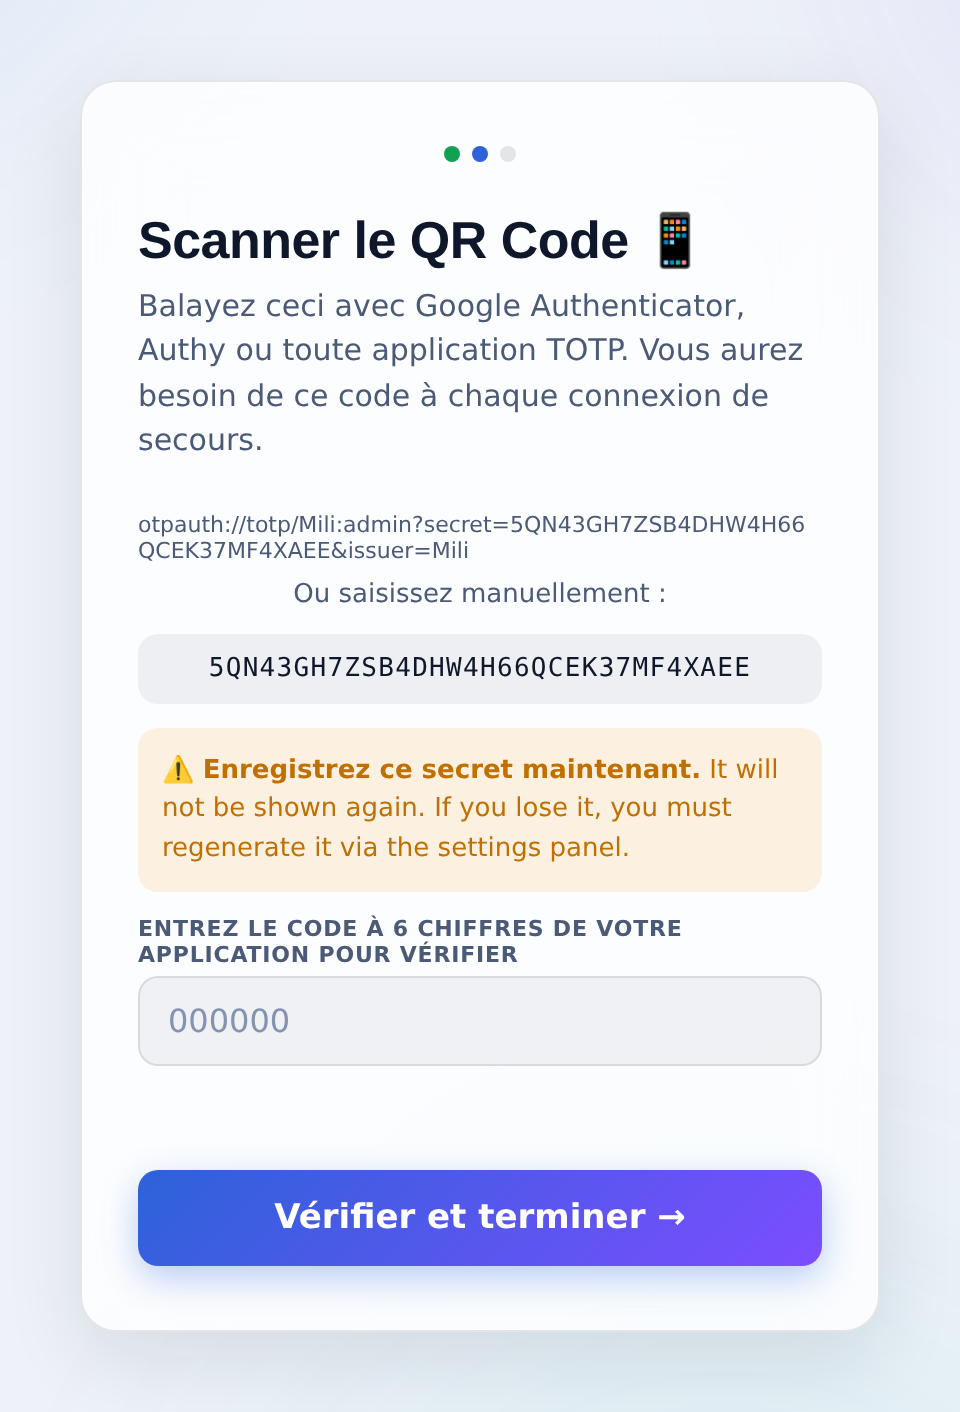
Ensuite, balayez le code QR avec une application d’authentification (Google Authenticator, Authy ou toute application TOTP), ou saisissez le secret manuellement. Conservez le secret : il n’est affiché qu’une seule fois. Saisissez le code à 6 chiffres de l’application pour vérifier et terminer.
Par la suite, connectez-vous avec votre nom d’utilisateur, votre mot de passe et le code courant de l’application.
Authentification
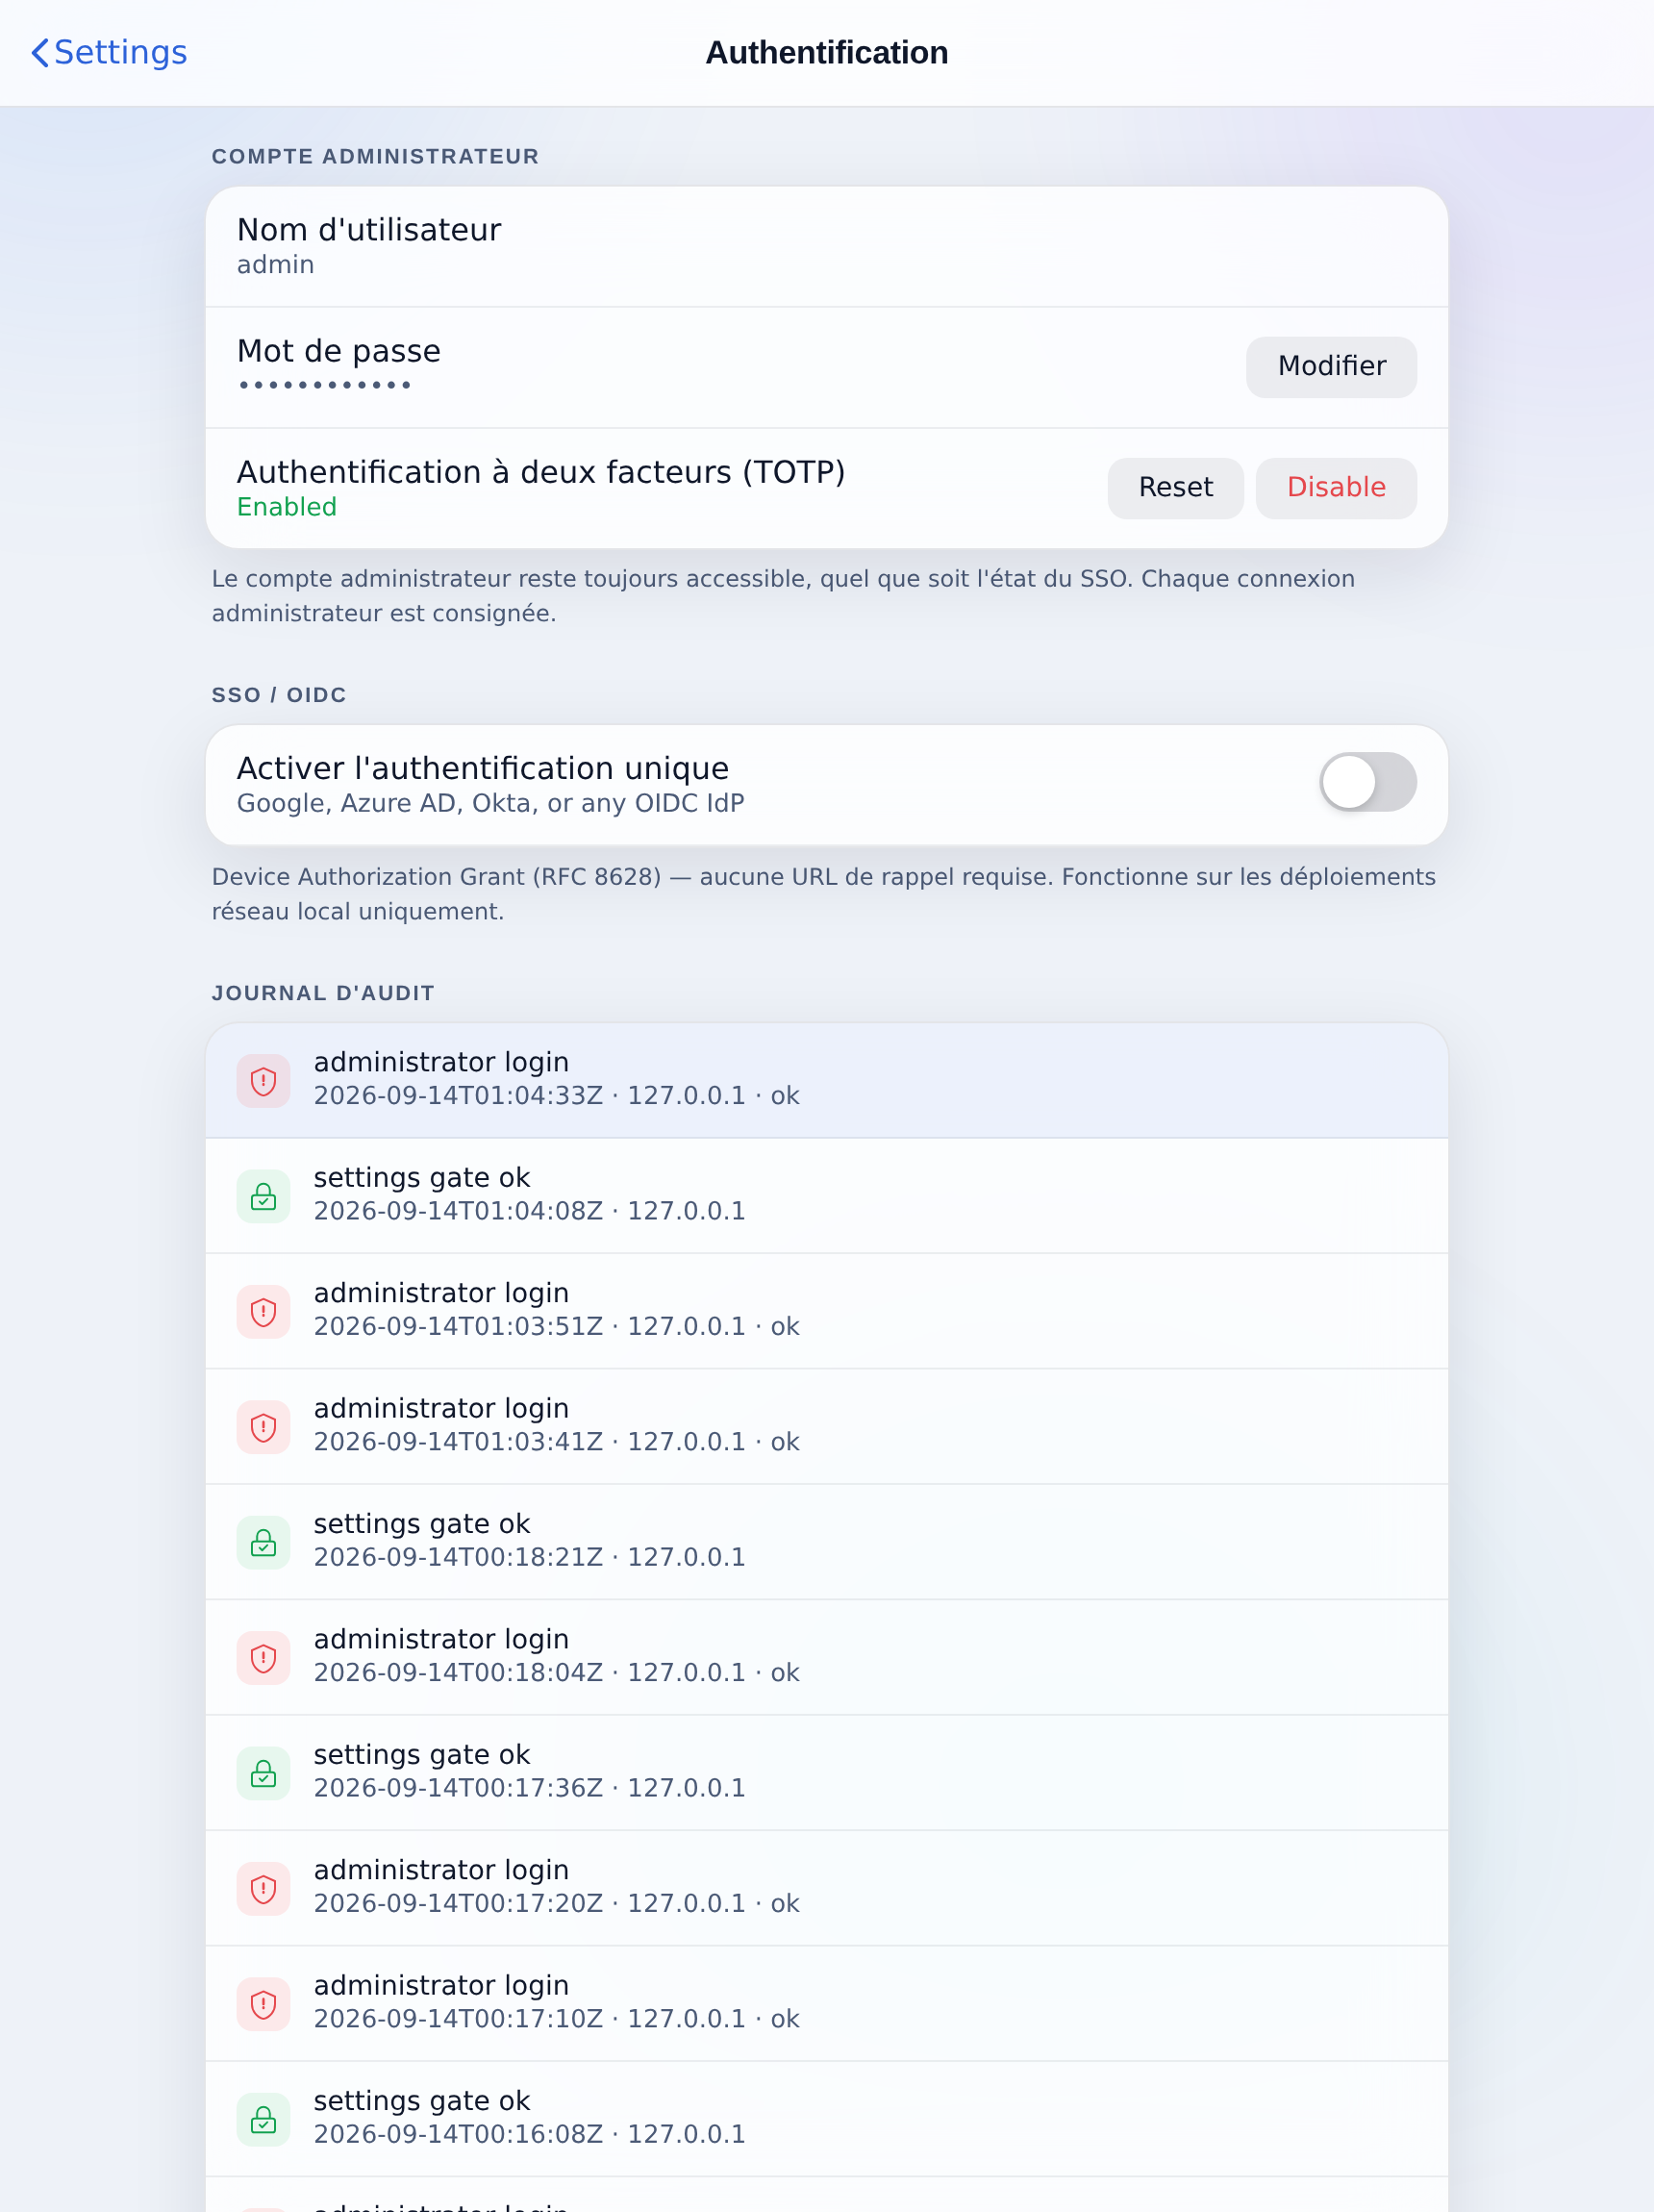
Gérez les identifiants à tout moment sous Réglages, puis Authentification : changez le mot de passe administrateur, réinitialisez ou désactivez le second facteur TOTP, et consultez le journal d’audit des connexions.
Authentification unique (SSO) Requiert le Serveur de gestion
Le commutateur Activer l’authentification unique permet à votre équipe de se connecter avec Google Workspace, Microsoft Entra (Azure AD), Okta ou tout fournisseur OIDC. La connexion est négociée par votre Serveur de gestion : le SSO nécessite donc le Serveur de gestion Mili et une connexion active. Sans lui, utilisez le compte administrateur local.
Certificat SSL / TLS
À l’installation, Mili génère un certificat auto-signé sur votre machine. Pour supprimer l’avertissement du navigateur sur un hôte nommé, téléversez votre propre certificat et sa clé privée sous Réglages, puis SSL / TLS. Un redémarrage est requis après le téléversement.
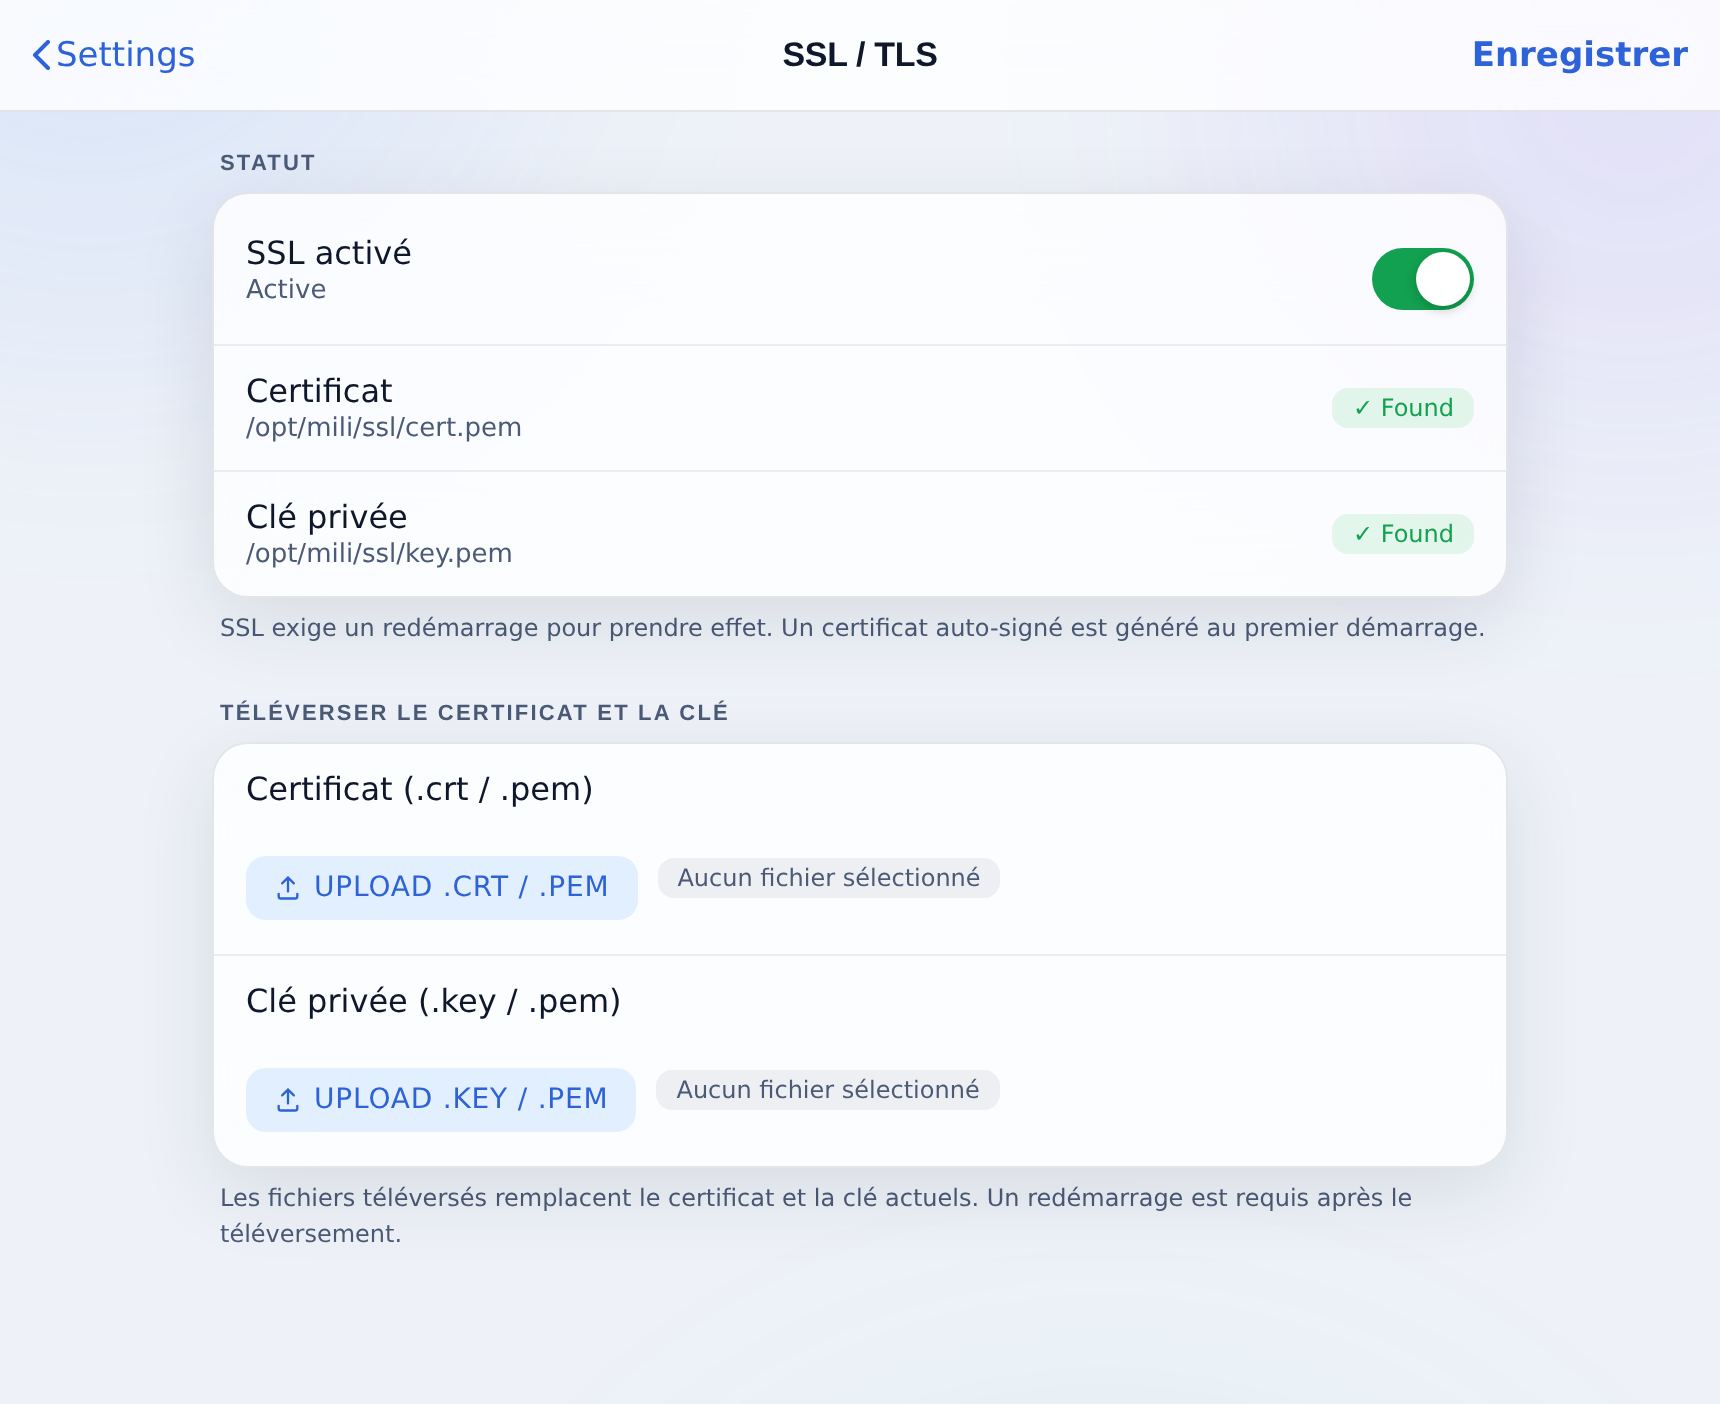
.crt/.pem) et la clé privée (.key/.pem) sont validés comme une paire correspondante avant activation. Une paire non concordante est rejetée et le certificat actuel est conservé : un mauvais téléversement ne met jamais Mili hors ligne.Relier à un serveur de gestion (optionnel)
Si votre organisation exploite un Serveur de gestion Mili, reliez cet agent sous Réglages, puis Callhome. La gestion centralisée débloque des fonctions de flotte comme le SSO, le MCP OAuth entrant et les robots de messagerie.
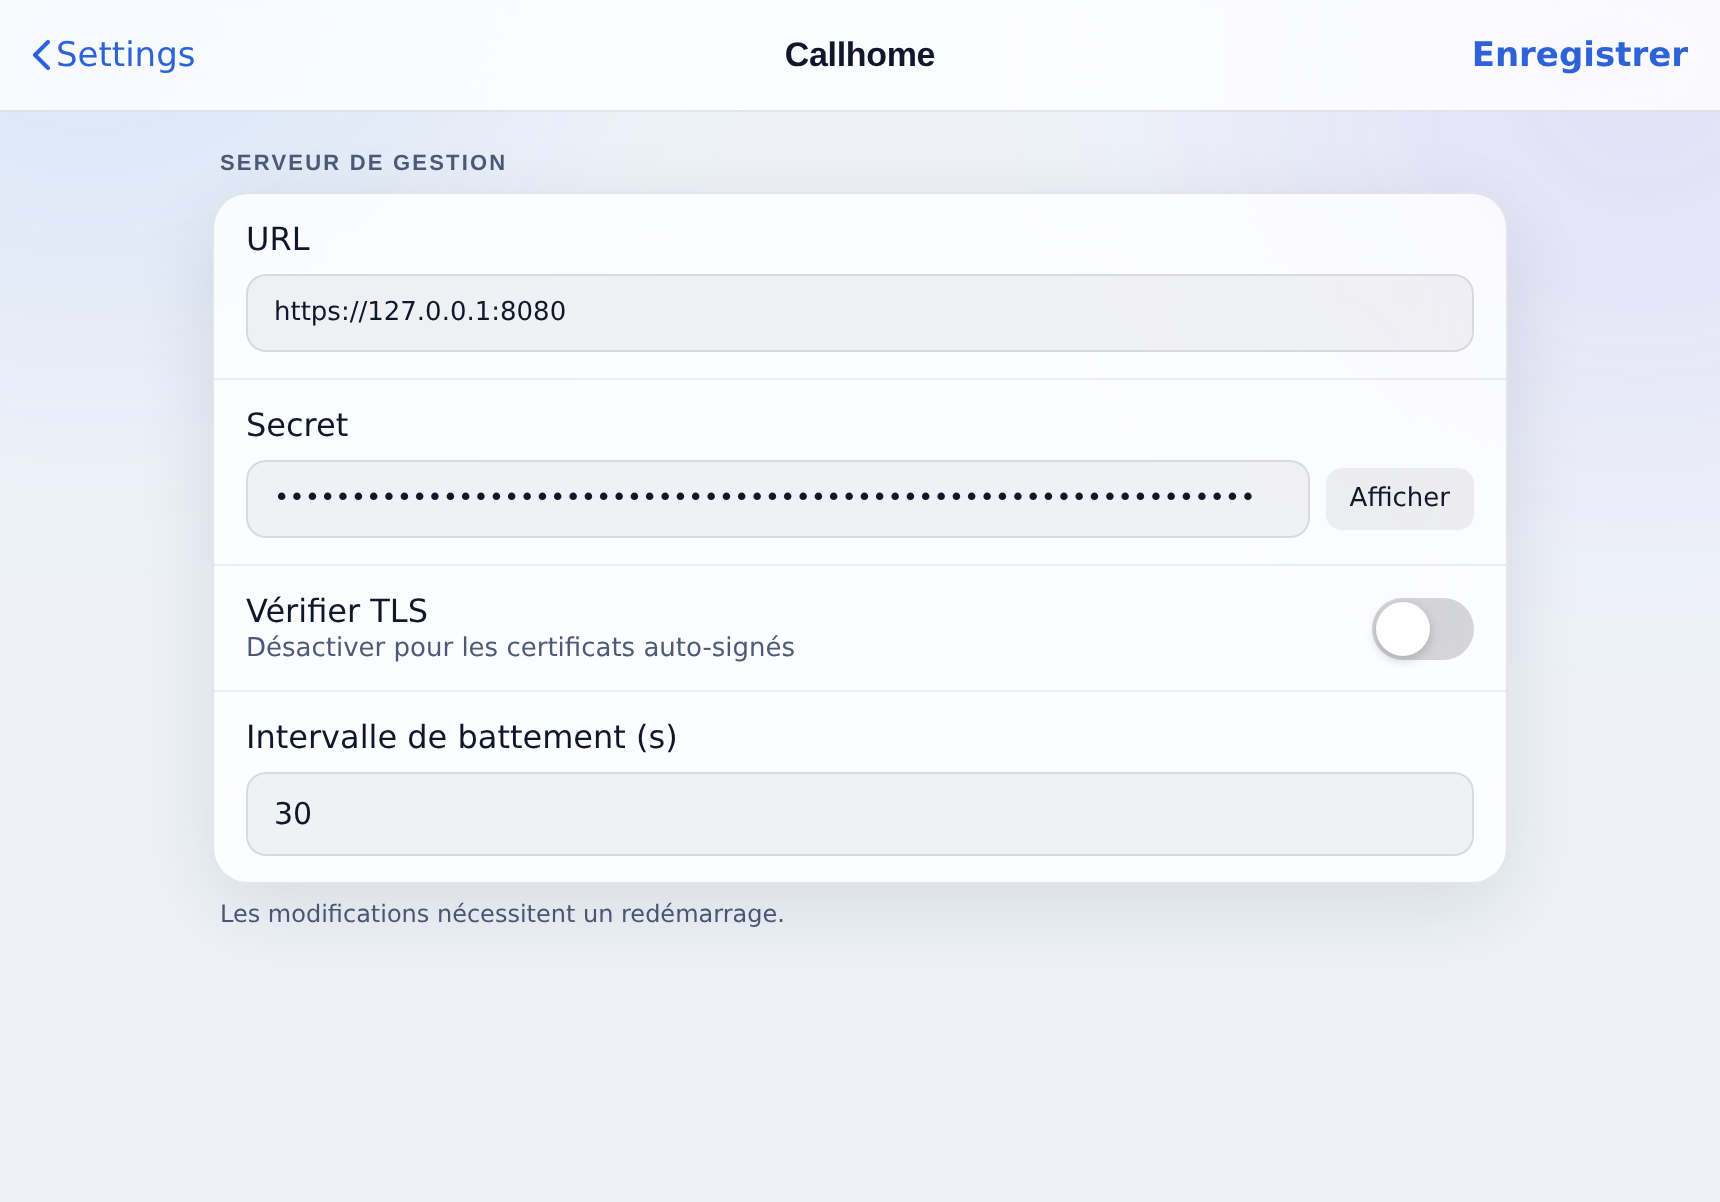
Il vous faut deux éléments de la personne qui exploite la console : l’URL (par exemple https://mgmt.example.com:8080) et le secret, soit le MGMT_SECRET affiché sur la page Call-Home Secret de la console. Laissez Verify TLS désactivé tant que la console utilise son certificat auto-signé, conservez le battement de 30 secondes, enregistrez, puis redémarrez Mili pour appliquer le changement. L’agent apparaît ensuite sous Pending approval sur le tableau de bord de la console, où un administrateur l’accepte.
Si un imprévu survient
| Ce que vous voyez | Que faire |
|---|---|
| « Votre connexion n’est pas privée » à localhost | Normal. Cliquez Avancé, puis Continuer vers localhost. |
localhost:5001 ne charge pas | Laissez au moteur une minute, puis actualisez. Sur macOS : ~/mili/bin/mili-engine.sh status. |
| macOS : « n’exécutez pas avec sudo » | Réexécutez la commande sans sudo. |
| Windows : l’installation échoue tôt | Dans PowerShell admin : wsl --install, redémarrez, puis relancez l’installateur. |
| La console n’affiche jamais l’agent | Vérifiez que l’URL et le secret de la page Callhome correspondent à la console, puis redémarrez Mili. Les changements de Callhome ne s’appliquent qu’après un redémarrage. |
Où résident vos données
Mili conserve tout dans son dossier d’installation (/opt/mili sur Linux, ~/mili sur macOS, dans la distribution mili-engine sur Windows) et dans des volumes Docker. Rien n’est partagé avec un tiers, et chaque identifiant est chiffré au repos.